Was ist NIS2 — und warum betrifft es plötzlich den Mittelstand?
NIS2 ist die zweite EU-Richtlinie zur Netzwerk- und Informationssicherheit. Sie löst die alte NIS-Richtlinie ab und erweitert den Kreis der verpflichteten Unternehmen drastisch: Statt weniger hundert kritischer Infrastrukturen erfasst die deutsche Umsetzung (NIS2-Umsetzungsgesetz) Schätzungen zufolge rund 30.000 Unternehmen. Der entscheidende Unterschied zu früher: Die Schwellen sind so niedrig, dass ganz normale Mittelständler betroffen sind — der Maschinenbauer mit 60 Mitarbeitern genauso wie der Lebensmittelhersteller oder der IT-Dienstleister.
Und es gibt eine Eigenheit, die viele unterschätzen: Niemand schreibt Sie an. Die Betroffenheit müssen Unternehmen selbst prüfen und sich selbst beim BSI registrieren. Wer wartet, bis sich jemand meldet, ist im Ernstfall bereits im Verzug.
Wer ist betroffen? Die zwei Prüffragen
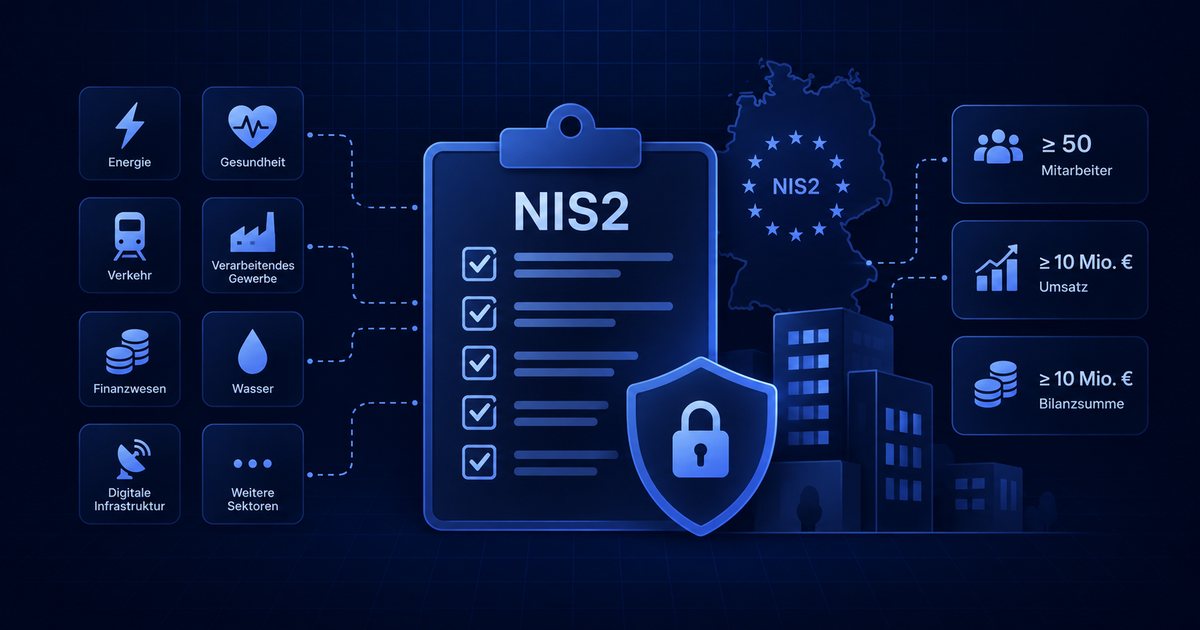
Frage 1: Sind Sie in einem der 18 Sektoren tätig? Dazu gehören unter anderem Energie, Transport, Bankwesen, Gesundheit, Trink- und Abwasser, digitale Infrastruktur, IT-Dienstleister (Managed Services!), öffentliche Verwaltung, Weltraum — sowie die „sonstigen kritischen Sektoren" wie Post und Kurier, Abfallwirtschaft, Chemie, Lebensmittel (Produktion und Großhandel), verarbeitendes Gewerbe (u. a. Maschinenbau, Elektronik, Fahrzeugbau), digitale Dienste und Forschung.
Frage 2: Erreichen Sie die Größenschwelle?
| Kategorie | Schwelle | Aufsicht |
|---|---|---|
| Wesentliche Einrichtung | ab 250 Mitarbeiter oder > 50 Mio. € Umsatz (in Sektoren hoher Kritikalität) | aktiv, regelmäßig |
| Wichtige Einrichtung | ab 50 Mitarbeiter oder > 10 Mio. € Umsatz | anlassbezogen |
| Sonderfälle | unabhängig von der Größe (z. B. DNS, Vertrauensdienste, TK-Anbieter) | je nach Einstufung |
Wichtig: Beide Fragen müssen mit Ja beantwortet werden. Ein 200-Personen-Unternehmen außerhalb der Sektoren ist nicht erfasst; ein 55-Personen-Lebensmittelproduzent sehr wohl. Im Zweifel hilft die offizielle Betroffenheitsprüfung des BSI — und Vorsicht: Auch wer selbst nicht betroffen ist, bekommt NIS2 oft über die Lieferkette vertraglich weitergereicht, weil betroffene Kunden ihre Dienstleister absichern müssen.
Welche Pflichten gelten für betroffene Unternehmen?
- Risikomanagement: systematische Analyse und Absicherung — Zugriffskonzepte, Verschlüsselung, Multi-Faktor-Authentifizierung, Backup- und Notfallkonzepte, Schwachstellenmanagement
- Meldepflichten: erhebliche Sicherheitsvorfälle innerhalb von 24 Stunden ans BSI (Erstmeldung), Folgemeldung nach 72 Stunden, Abschlussbericht nach einem Monat
- Lieferketten-Sicherheit: die Sicherheit Ihrer Dienstleister und Zulieferer gehört zu Ihrem Risikomanagement
- Verantwortung der Geschäftsleitung: sie muss die Maßnahmen billigen, überwachen und sich nachweislich schulen lassen — mit persönlicher Haftung bei Versäumnissen
- Registrierung beim BSI und benannte Kontaktstelle
Was NIS2 nicht verlangt: eine bestimmte Zertifizierung. Es geht um nachweisbar angemessene Maßnahmen im Verhältnis zum Risiko — für die meisten Mittelständler sind das Dinge, die ohnehin überfällig sind: saubere Backups, Zwei-Faktor-Authentifizierung, Update-Prozesse, ein geübter Notfallplan.
Die Checkliste: In 5 Schritten zur Klarheit
- Betroffenheit prüfen — Sektor + Größenschwelle, im Zweifel BSI-Betroffenheitsprüfung. Ergebnis schriftlich festhalten (auch ein begründetes „nicht betroffen" ist wertvoll).
- Registrieren — falls betroffen: Registrierung beim BSI, Kontaktstelle benennen.
- Ist-Zustand erfassen — ehrliche Bestandsaufnahme: Welche Systeme gibt es, wer hat Zugriff, wie aktuell sind Updates, funktionieren die Backups nachweislich, gibt es einen Meldeprozess?
- Lücken schließen — nach Risiko priorisiert — erst die Maßnahmen, die reale Angriffe verhindern (MFA, Backups, Updates), dann Dokumentation und Prozesse.
- Geschäftsleitung schulen und Nachweise führen — Schulung dokumentieren, Maßnahmen und Entscheidungen nachvollziehbar festhalten.
Der häufigste Fehler in der Praxis: NIS2 als reines Dokumentationsprojekt zu behandeln. Ein Ordner voller Richtlinien schützt kein einziges System — und im Vorfall-Fall zählt, was tatsächlich umgesetzt und geübt wurde.
Fazit
NIS2 ist für den Mittelstand keine Frage von „ob", sondern von „bin ich dabei" — und das lässt sich in einer Stunde klären: Sektor prüfen, Größe prüfen, Ergebnis dokumentieren. Wer betroffen ist, sollte nicht auf perfekte Rechtsklarheit warten, sondern mit der Bestandsaufnahme beginnen; die Kernmaßnahmen sind ohnehin die, die jedes Unternehmen gegen Ransomware und Phishing braucht. Wie eine solche Bestandsaufnahme abläuft, zeigen wir auf unserer Seite IT-Sicherheit für Unternehmen in Hoyerswerda — und was eine tiefergehende Prüfung kostet, im Artikel Was kostet ein Penetrationstest?
Häufige Fragen zu NIS2
Gilt NIS2 auch für kleine Unternehmen unter 50 Mitarbeitern?
In der Regel nicht — die Schwelle liegt bei 50 Mitarbeitern oder 10 Millionen Euro Umsatz. Ausnahmen gibt es für besonders kritische Bereiche (etwa Vertrauensdienste oder DNS-Anbieter), die unabhängig von der Größe erfasst sind. Und: Wer als Zulieferer für ein betroffenes Unternehmen arbeitet, bekommt die Anforderungen oft vertraglich über die Lieferkette weitergereicht.
Was ist der Unterschied zwischen wesentlichen und wichtigen Einrichtungen?
Wesentliche Einrichtungen sind große Unternehmen (ab 250 Mitarbeitern oder 50 Mio. € Umsatz) in Sektoren mit hoher Kritikalität — sie werden aktiv beaufsichtigt. Wichtige Einrichtungen sind mittlere Unternehmen (ab 50 Mitarbeitern) in diesen oder weiteren Sektoren — sie werden anlassbezogen geprüft. Die inhaltlichen Pflichten sind weitgehend identisch, die Bußgeldrahmen unterscheiden sich.
Muss ich mich irgendwo registrieren?
Ja. Betroffene Einrichtungen müssen sich selbst beim BSI registrieren — es gibt keinen Bescheid, der Ihnen die Betroffenheit mitteilt. Die Prüfung und Registrierung liegt in Ihrer eigenen Verantwortung; das BSI stellt dafür eine Online-Betroffenheitsprüfung bereit.
Was droht bei Verstößen gegen NIS2?
Bußgelder bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes bei wesentlichen Einrichtungen (7 Mio. € bzw. 1,4 % bei wichtigen). Dazu kommt die persönliche Verantwortung der Geschäftsleitung: Sie muss die Risikomanagement-Maßnahmen billigen und überwachen und dafür Schulungen nachweisen — diese Pflicht lässt sich nicht vollständig delegieren.
Wo fange ich praktisch an?
Erst die Betroffenheit klären (Sektor + Größe, im Zweifel mit der BSI-Betroffenheitsprüfung), dann eine ehrliche Bestandsaufnahme der IT-Sicherheit: Risikoanalyse, Backups, Zugriffskonzepte, Meldeprozesse, Lieferanten. Aus der Lücke zwischen Ist und Soll entsteht der Maßnahmenplan. Genau diese Bestandsaufnahme übernehmen wir als IT-Dienstleister für Unternehmen in der Region.
Hinweis: Dieser Artikel gibt den Stand von September 2026 wieder und ersetzt keine Rechtsberatung. Verbindliche Kriterien und die Betroffenheitsprüfung finden Sie beim BSI.
 CODE-LEIN GmbH


