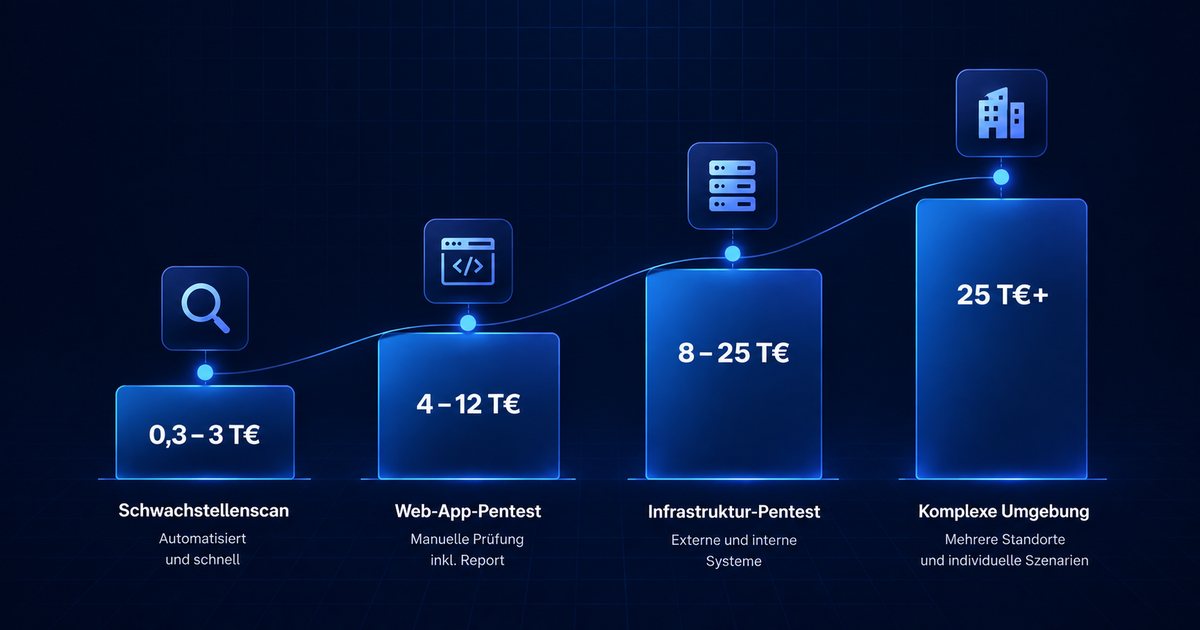
Die kurze Antwort: 4.000 bis 30.000 Euro
Ein von Hand durchgeführter Penetrationstest kostet in Deutschland je nach Umfang typischerweise zwischen 4.000 und 30.000 Euro. Die Spanne erklärt sich einfach: Ein Pentest wird in Testtagen kalkuliert, und qualifizierte Tester kosten 1.200 bis 1.800 Euro pro Tag. Eine kleine Web-Anwendung ist in 3 Tagen seriös geprüft, eine Unternehmensinfrastruktur mit mehreren Standorten braucht Wochen.
Wichtig für die Einordnung: Angebote deutlich unter 2.000 Euro sind in aller Regel keine Penetrationstests, sondern automatisierte Schwachstellenscans mit anderem Etikett. Die haben ihren Platz — aber sie beantworten eine andere Frage.
Kostenrahmen nach Testart
| Testart | Typischer Umfang | Kostenrahmen |
|---|---|---|
| Schwachstellenscan | automatisiert, bekannte Lücken, wiederholbar | 300–3.000 € |
| Web-App-Pentest | eine Anwendung, 3–5 Testtage, manuell | 4.000–12.000 € |
| Infrastruktur-Pentest | Netzwerk, Server, externe + interne Sicht | 8.000–25.000 € |
| Komplexe Umgebung | mehrere Systeme/Standorte, Red-Team-Elemente | 25.000 €+ |
Alle Werte sind marktübliche Spannen (Stand 2026) inklusive Bericht. Ein seriöses Angebot entsteht immer aus einem Scoping-Gespräch — wer ohne Blick auf Ihre Systeme einen Festpreis nennt, rät.
Was den Preis bestimmt
- Scope: Anzahl der Systeme, Anwendungen, IP-Adressen — der mit Abstand größte Hebel
- Komplexität: Nutzerrollen, Schnittstellen, Zahlungsfunktionen, individuelle Geschäftslogik brauchen mehr Testtiefe
- Testansatz: Black-Box (ohne Vorwissen), Grey-Box (mit Zugangsdaten) oder White-Box (mit Quellcode-Einblick) — Grey-Box liefert für die meisten Unternehmen das beste Verhältnis aus Aufwand und Erkenntnis
- Berichtstiefe: vom technischen Findings-Report bis zum Management-Summary mit Maßnahmenplan und Nachtest
Was Sie für das Geld bekommen sollten
Ein Penetrationstest ist nur so viel wert wie sein Ergebnisdokument. Bestehen Sie auf: einer verständlichen Zusammenfassung für die Geschäftsführung, technischen Details mit Nachstellbarkeit für Ihre IT, einer Risikobewertung pro Fund (nicht nur Tool-Output), konkreten Behebungsempfehlungen — und idealerweise einem Nachtest, der prüft, ob die kritischen Lücken wirklich geschlossen wurden.
Und die ehrliche Reihenfolge, die wir auch unseren eigenen Kunden empfehlen: Wer noch nie systematisch auf seine IT-Sicherheit geschaut hat, startet nicht mit dem Pentest, sondern mit einer Sicherheitsanalyse — sie findet die naheliegenden Lücken (fehlende Zwei-Faktor-Authentifizierung, veraltete Systeme, ungetestete Backups) zu einem Bruchteil der Kosten. Der Pentest ist die Königsdisziplin danach. Ob Ihr Unternehmen regulatorisch ohnehin prüfen muss, klärt unser Artikel NIS2: Wer ist betroffen?
Fazit
Rechnen Sie für einen echten, manuellen Penetrationstest mit 4.000 bis 12.000 Euro für eine einzelne Anwendung und 8.000 bis 25.000 Euro für Infrastruktur — kalkuliert aus Testtagen, nicht aus Pauschalen. Misstrauen Sie Kampfpreisen, bestehen Sie auf einem Scoping-Gespräch und einem brauchbaren Bericht. Und wenn Sie am Anfang stehen: Erst die Grundlagen per Sicherheitsanalyse, dann der Pentest — das ist die wirtschaftlich sinnvolle Reihenfolge.
Häufige Fragen zu Penetrationstest-Kosten
Wie lange dauert ein Penetrationstest?
Ein fokussierter Test einer Web-Anwendung dauert typischerweise 3 bis 5 Testtage, größere Infrastruktur-Tests ein bis mehrere Wochen. Dazu kommen Vorbereitung (Scoping) und der Abschlussbericht. Von Beauftragung bis Bericht sollten Sie je nach Auslastung des Anbieters mit 2 bis 6 Wochen rechnen.
Was ist der Unterschied zwischen Schwachstellenscan und Penetrationstest?
Ein Schwachstellenscan ist automatisiert: Werkzeuge prüfen Systeme gegen bekannte Lücken — schnell und günstig (oft wenige hundert bis wenige tausend Euro), aber ohne Kontext. Ein Penetrationstest wird von Menschen durchgeführt, die Lücken kombinieren, Geschäftslogik angreifen und reale Angriffswege nachweisen. Der Scan findet die offene Tür, der Pentest zeigt, was ein Einbrecher dahinter erreicht.
Wie oft sollte man einen Penetrationstest durchführen?
Als Faustregel: einmal jährlich für kritische Systeme sowie nach größeren Änderungen (neue Anwendung, Migration, große Releases). Dazwischen halten regelmäßige automatisierte Scans das Grundniveau. Compliance-Vorgaben oder Kundenverträge können kürzere Intervalle verlangen.
Was beeinflusst den Preis am stärksten?
Der Umfang (Scope): Anzahl der Systeme, Komplexität der Anwendung (Rollen, Schnittstellen, Zahlungsfunktionen), Testtiefe (mit oder ohne Zugangsdaten, Black-/Grey-/White-Box) und die Berichtsanforderungen. Tagessätze für qualifizierte Tester liegen in Deutschland meist zwischen 1.200 und 1.800 Euro.
Lohnt sich ein Pentest für kleine Unternehmen überhaupt?
Ein vollwertiger Pentest ist für sehr kleine Umgebungen oft überdimensioniert. Sinnvoller ist dann eine Sicherheitsanalyse: systematische Prüfung von Konfiguration, Updates, Zugriffen und Backups — sie findet die Lücken, über die kleine Unternehmen tatsächlich angegriffen werden, zu einem Bruchteil der Kosten. Der Pentest folgt, wenn eine eigene Anwendung oder exponierte Infrastruktur im Spiel ist.
 CODE-LEIN GmbH


