Warum Phishing das Einfallstor Nummer 1 ist
Angreifer hacken selten Firewalls — sie fragen freundlich nach dem Passwort. Eine täuschend echte Mail der „Bank", des „Paketdienstes" oder des „Chefs" genügt, und ein einziger unbedachter Klick öffnet die Tür ins Firmennetz: für Datendiebstahl, Kontoübernahmen oder Ransomware. Gerade im Mittelstand trifft es nicht die IT-Profis, sondern die Kollegen in Buchhaltung, Vertrieb und Verwaltung, die täglich Dutzende Mails abarbeiten. Die gute Nachricht: Mit sieben Warnsignalen und zwei technischen Handgriffen lässt sich der Großteil aller Phishing-Versuche sicher enttarnen.
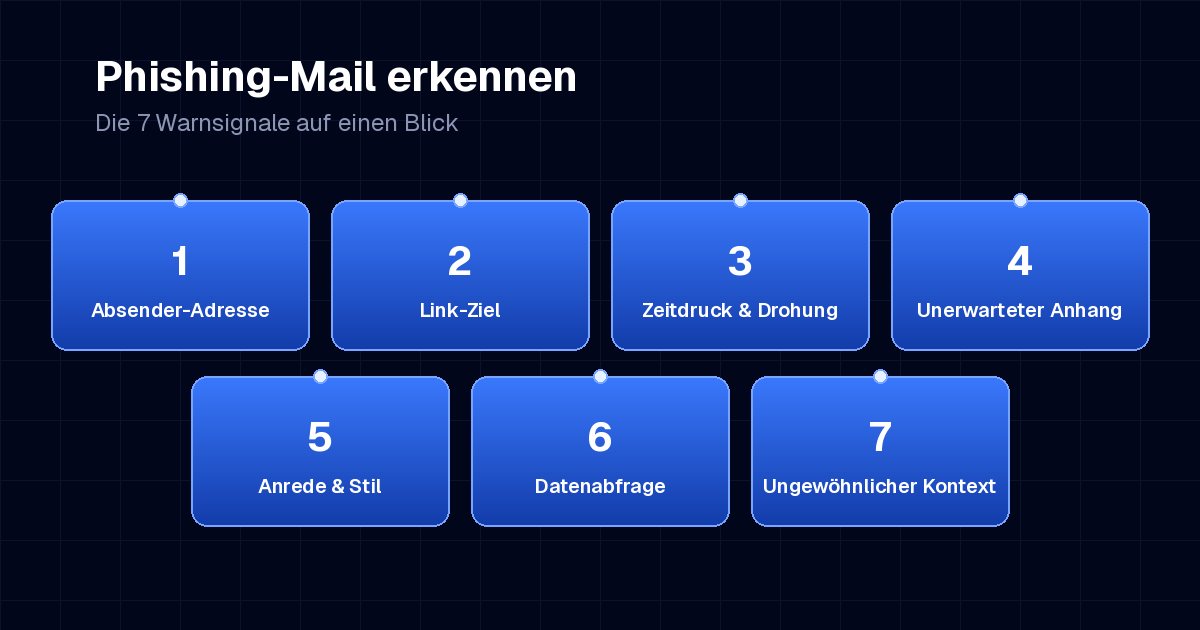
Die 7 Warnsignale im Überblick
- Absender-Adresse statt Anzeigename: Der Anzeigename ist frei wählbar — entscheidend ist die Adresse dahinter. „Sparkasse" kann von service@sparkasse-sicherheit-24.com schreiben. Prüfen Sie die Domain nach dem @-Zeichen genau: sparkasse.de ist echt, sparkasse-kundenservice.de nicht.
- Link-Ziel prüfen, ohne zu klicken: Maus über den Link halten (am Handy: Link gedrückt halten) — die echte Ziel-Adresse erscheint. Weicht sie vom angezeigten Text ab oder führt auf eine fremde Domain, ist der Fall klar.
- Zeitdruck und Drohungen: „Ihr Konto wird in 24 Stunden gesperrt", „sofort handeln" — künstliche Dringlichkeit soll das Nachdenken ausschalten. Seriöse Unternehmen setzen keine Ultimaten per Mail.
- Unerwartete Anhänge: Rechnungen von Firmen, bei denen Sie nichts bestellt haben, ZIP-Dateien, Office-Dokumente mit Makro-Aufforderung („Bearbeitung aktivieren") — nicht öffnen, erst beim Absender über einen bekannten Kanal nachfragen.
- Anrede und Stil: „Sehr geehrter Kunde" statt Ihres Namens war lange das klassische Zeichen. Achtung: Durch KI sind viele Phishing-Mails heute fehlerfrei und sogar persönlich — das Fehlen von Fehlern beweist nichts mehr.
- Abfrage von Zugangsdaten oder Zahlungen: Keine Bank, kein IT-Dienst und kein Kollege fragt per Mail nach Passwort, TAN oder Kreditkartennummer. Nie. Diese Regel kennt keine Ausnahme.
- Ungewöhnlicher Kontext: Der Geschäftsführer bittet „dringend und vertraulich" um Gutscheinkarten oder eine Eil-Überweisung? Das ist CEO-Fraud. Rückruf über die bekannte Nummer — nicht auf die Mail antworten.
Echt oder gefälscht? Der Schnell-Vergleich
| Merkmal | Echte Mail | Phishing-Mail |
|---|---|---|
| Absender | rechnung@telekom.de | telekom-rechnung@mail-service24.net |
| Link-Ziel | www.telekom.de/rechnung | telekom.rechnung-portal.xyz/login |
| Ton | sachlich, keine Frist | „innerhalb von 24 Stunden", Sperrung angedroht |
| Ziel der Mail | Information, Login über die bekannte App/Website | Login oder Daten direkt über den Mail-Link |
Die Faustregel dahinter: Nie über den Link in der Mail anmelden. Wer eine Nachricht der Bank oder eines Dienstes erhält, öffnet die Website selbst im Browser oder die App — wenn dort keine Meldung wartet, war die Mail gefälscht.
Geklickt oder Daten eingegeben — was jetzt zu tun ist
Es passiert auch Vorsichtigen — entscheidend sind die ersten Minuten: Erstens sofort die IT oder den IT-Dienstleister informieren; Melden ist kein Eingeständnis, sondern Schadensbegrenzung. Zweitens bei eingegebenen Zugangsdaten das Passwort umgehend ändern — auch überall dort, wo dasselbe Passwort verwendet wird — und Zwei-Faktor-Authentifizierung aktivieren. Drittens das Gerät prüfen lassen, bevor normal weitergearbeitet wird; bei Verdacht auf Schadsoftware trennt die IT das Gerät vom Netz. Bei Zahlungsdaten zusätzlich sofort die Bank kontaktieren. Unternehmen, die unter die NIS2-Regulierung fallen, müssen erhebliche Vorfälle außerdem innerhalb von 24 Stunden melden.
Phishing-Schutz im Unternehmen: Technik + Mensch
Einzelne aufmerksame Mitarbeiter reichen nicht — es braucht beides: Technik (korrekt konfigurierte Mail-Authentifizierung per SPF, DKIM und DMARC, Zwei-Faktor-Authentifizierung auf allen wichtigen Konten, aktuelle Spamfilter) und einen eingeübten Umgang: einen bekannten Meldeweg für verdächtige Mails, feste Freigabeprozesse für Zahlungen und regelmäßige, kurze Sensibilisierung statt einmaliger Pflichtschulung. Genau diese Kombination aus Absicherung und Mitarbeiter-Sensibilisierung bauen wir für Unternehmen in der Region auf — pragmatisch und ohne Panikmache.
Fazit
Phishing erkennt man nicht am schlechten Deutsch, sondern an zwei harten Kriterien: der echten Absender-Domain und dem echten Link-Ziel — plus dem gesunden Misstrauen gegenüber allem, das Druck macht oder Daten will. Wer diese Checks zur Gewohnheit macht, einen klaren Meldeweg hat und Zwei-Faktor-Authentifizierung nutzt, nimmt dem häufigsten Angriffsweg auf den Mittelstand fast die gesamte Wirkung. Und nach einem Klick gilt: schnell melden — die teuersten Vorfälle sind die verschwiegenen.
Häufige Fragen zum Erkennen von Phishing-Mails
Kann ich eine Phishing-Mail zu 100 % sicher erkennen?
Nein — und genau das ist die wichtigste Erkenntnis. Gute Phishing-Mails sind heute fehlerfrei formuliert und optisch perfekt kopiert. Verlassen Sie sich deshalb nie auf das Bauchgefühl allein, sondern prüfen Sie die technischen Merkmale: echte Absender-Domain und echtes Link-Ziel. Im Zweifel den angeblichen Absender über einen bekannten Kanal kontaktieren — nie über die Mail selbst.
Was ist Spear-Phishing und CEO-Fraud?
Spear-Phishing ist gezieltes Phishing auf eine bestimmte Person mit recherchierten Details (Name, Projekt, Kollegen) — dadurch deutlich glaubwürdiger als Massen-Mails. CEO-Fraud ist die Variante, bei der sich Angreifer als Geschäftsführung ausgeben und Mitarbeiter zu Überweisungen oder Gutscheinkäufen drängen. Gegenmittel: fest vereinbarte Freigabeprozesse, die auch der Chef per Mail nicht umgehen kann.
Reicht unser Spamfilter nicht aus?
Nein. Spamfilter fangen Massen-Phishing gut ab, aber gezielte Angriffe von sauberen Absender-Adressen kommen durch — besonders wenn ein echtes Konto eines Geschäftspartners gekapert wurde. Technik (Filter, SPF/DKIM/DMARC, Zwei-Faktor-Authentifizierung) senkt das Risiko, die letzte Verteidigungslinie bleibt der Mensch, der die Mail liest.
Ich habe nur auf den Link geklickt, aber nichts eingegeben — was nun?
Trotzdem melden. Der reine Klick kann bereits verraten, dass Ihre Adresse aktiv ist, und in seltenen Fällen Schadcode nachladen. Also: IT oder IT-Dienstleister informieren, Browser schließen, Gerät prüfen lassen. Wurden Zugangsdaten eingegeben, zusätzlich sofort das Passwort ändern und Zwei-Faktor-Authentifizierung aktivieren — auch bei anderen Diensten mit demselben Passwort.
Wie oft sollten Mitarbeiter geschult werden?
Einmalige Schulungen verpuffen nach wenigen Monaten. Bewährt hat sich eine kurze Auffrischung ein- bis zweimal pro Jahr plus gelegentliche simulierte Phishing-Mails, die den Ernstfall gefahrlos üben. Wichtiger als die Frequenz ist die Kultur: Wer eine verdächtige Mail meldet oder einen Klick zugibt, verdient Lob — nicht Vorwürfe.
 CODE-LEIN GmbH


