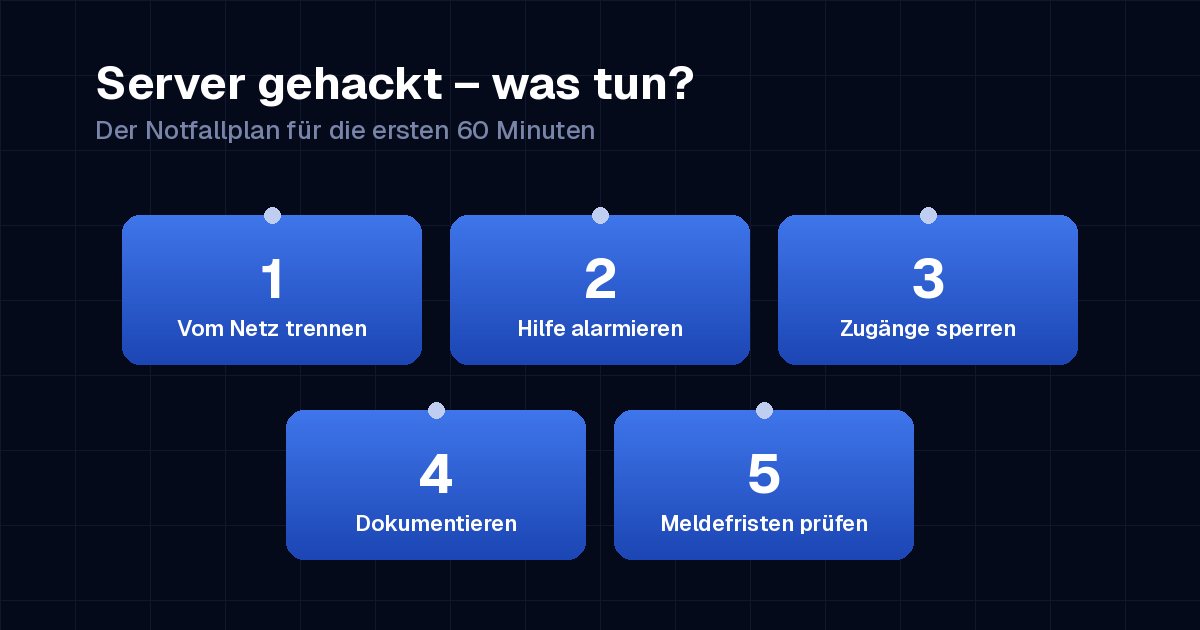
Die ersten 60 Minuten: Ruhe bewahren, Spuren sichern
Ob auffälliger Datenabfluss, ein fremdes Admin-Konto oder die Erpresser-Nachricht auf dem Bildschirm — die erste Stunde entscheidet darüber, wie teuer der Vorfall wird. Der häufigste Fehler ist blinder Aktionismus. Diese Reihenfolge hat sich bewährt:
- Server vom Netz trennen — nicht herunterfahren: Netzwerkkabel ziehen, WLAN deaktivieren, bei Cloud- oder gemieteten Servern über die Verwaltungskonsole isolieren. Das kappt die Verbindung des Angreifers, erhält aber die Spuren im Arbeitsspeicher, die Forensiker später brauchen.
- Hilfe alarmieren: IT-Verantwortlichen oder IT-Dienstleister anrufen — jetzt, nicht nach Feierabend. Je früher Profis draufschauen, desto kleiner bleibt der Schaden.
- Zugänge sperren: Von einem sauberen Gerät aus Admin-Passwörter ändern, VPN-Zugänge und von außen erreichbare Dienste deaktivieren, aktive Sitzungen beenden. Konten, die auf dem Server lagen, gelten als kompromittiert.
- Überblick verschaffen: Welche Systeme und Daten sind betroffen? Hängen weitere Rechner, Datenbanken oder Backups am selben Netz? Im Zweifel großzügig isolieren.
- Alles dokumentieren: Uhrzeiten, Screenshots, auffällige Dateien und Meldungen, getroffene Maßnahmen. Diese Doku brauchen Sie dreifach — für die Forensik, die Versicherung und die Meldungen an Behörden.
- Kommunikation steuern: Festlegen, wer intern und extern informiert — und zwar über Telefon oder private Kanäle. Die Firmen-Mail könnte mitgelesen werden.
Diese 5 Fehler machen den Schaden größer
Fast jeder schwere Verlauf, den man in der Praxis sieht, enthält mindestens einen dieser Fehler: Erstens den Server sofort plattmachen und neu aufsetzen — damit verschwinden die Beweise und das Wissen über das Einfallstor, der Angreifer kommt denselben Weg wieder. Zweitens über die gehackte Infrastruktur kommunizieren und den Angreifer mitlesen lassen. Drittens unter Schock Lösegeld zahlen, bevor Backups und Optionen geprüft sind. Viertens die letzte saubere Backup-Festplatte ans infizierte System anschließen. Fünftens den Vorfall verschweigen — verpasste Meldefristen und verheimlichte Datenpannen kosten am Ende mehr als jeder ehrliche Umgang damit.
Meldepflichten: Wer muss wann informiert werden?
| Stelle | Frist | Wann nötig |
|---|---|---|
| Datenschutz-Aufsichtsbehörde | 72 Stunden ab Kenntnis | Wenn personenbezogene Daten betroffen sein können (DSGVO Art. 33) — im Zweifel melden |
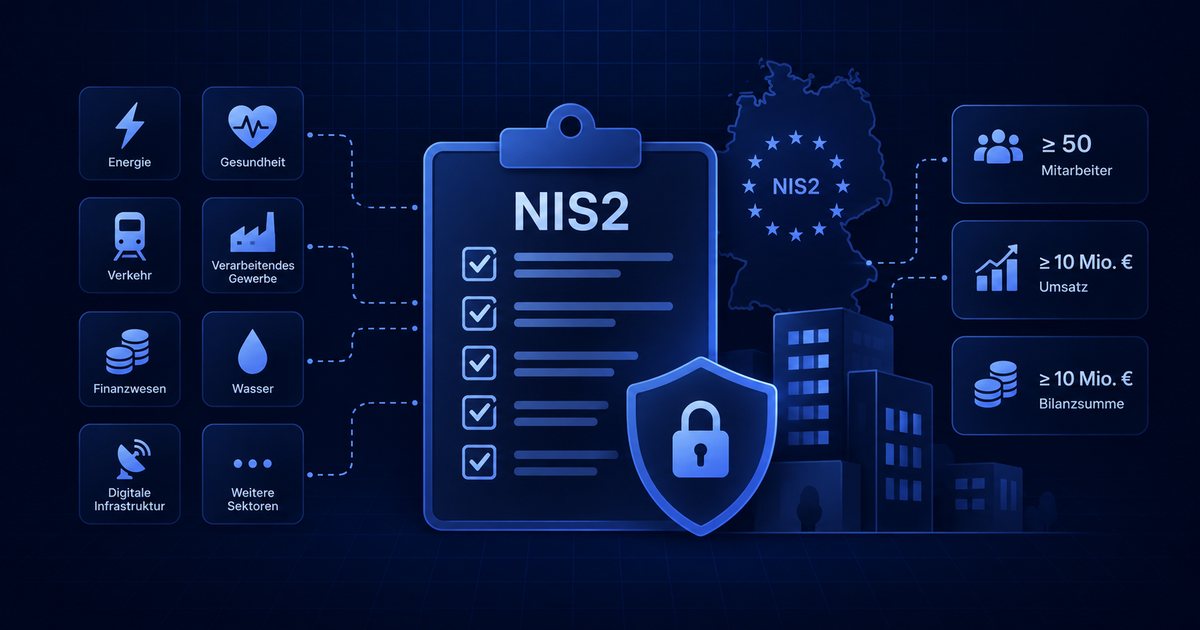
| BSI | 24 Stunden (Erstmeldung) | Für Unternehmen unter NIS2-Regulierung bei erheblichen Vorfällen |
| Cyber-Versicherung | laut Police, meist „unverzüglich" | Immer — sonst riskieren Sie den Versicherungsschutz |
| Polizei (ZAC) | keine Frist, zeitnah sinnvoll | Strafanzeige; die Zentrale Ansprechstelle Cybercrime berät Unternehmen kostenlos |
| Kunden & Partner | je nach Vertrag und Risiko | Wenn deren Daten oder Systeme betroffen sein können |
Ob Ihr Unternehmen zu den NIS2-regulierten gehört und was die 24-Stunden-Frist konkret bedeutet, haben wir hier aufgeschlüsselt: NIS2: Wer ist betroffen?
Aufräumen: Einfallstor schließen, sauber wiederherstellen
Nach der Schadensbegrenzung beginnt die eigentliche Arbeit — in dieser Reihenfolge: Zuerst die Ursache klären. Die häufigsten Einfallstore sind unspektakulär: eine Phishing-Mail, ungepatchte Software, schwache oder wiederverwendete Passwörter, vergessene Fernzugänge. Solange das Loch offen ist, lohnt kein Wiederaufbau. Dann neu aufsetzen statt bereinigen: Einem einmal kompromittierten System ist nicht mehr zu trauen — Betriebssystem frisch installieren, Daten aus geprüften Backups zurückspielen. Die Backups vorher auf Schadcode prüfen, denn Angreifer sind oft Wochen vor der Entdeckung im System. Anschließend sämtliche Passwörter erneuern, Zwei-Faktor-Authentifizierung aktivieren und die Systeme in den ersten Wochen engmaschig beobachten — Wiederholungsangriffe auf frisch wiederhergestellte Umgebungen sind üblich.
Vorsorge: Was den Ernstfall klein hält
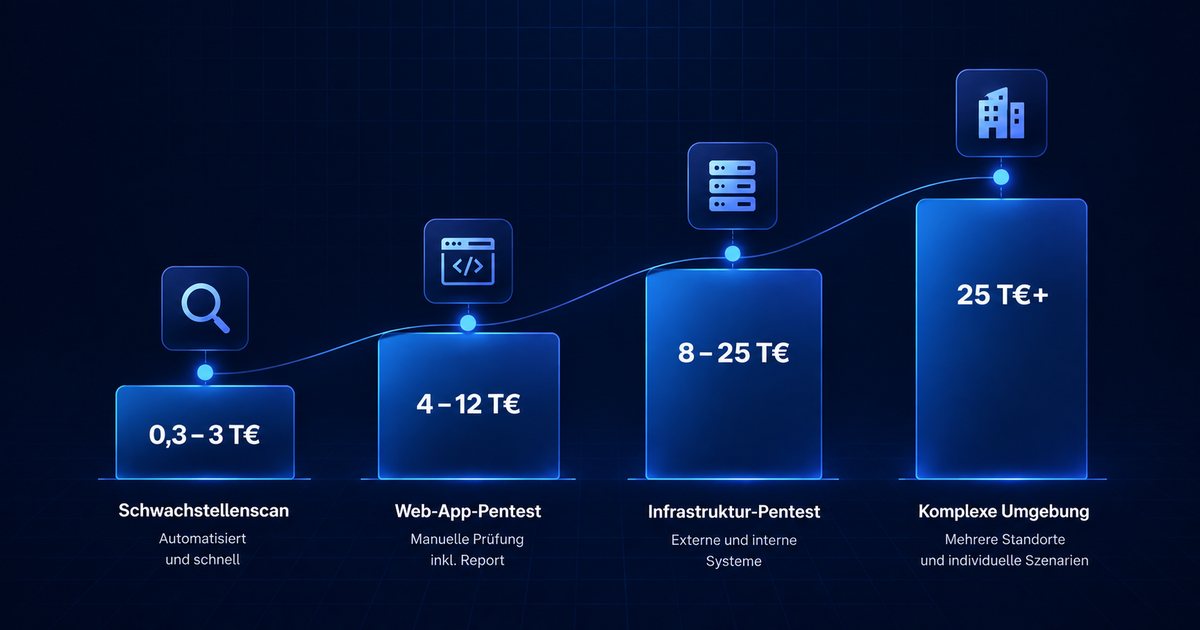
Alles oben wird dramatisch einfacher, wenn fünf Dinge vorbereitet sind: ein Ein-Seiten-Notfallplan auf Papier (wer wird angerufen, was wird zuerst getrennt, wo liegen die Backups — Papier deshalb, weil der Server, auf dem der Plan liegt, gerade gehackt ist); Backups nach der 3-2-1-Regel mit einer Offline-Kopie, deren Wiederherstellung regelmäßig getestet wird; konsequente Updates für alles, was von außen erreichbar ist; Zwei-Faktor-Authentifizierung auf allen Admin- und Fernzugängen; und minimale Rechte, damit ein gekapertes Konto nicht gleich das ganze Netz öffnet. Wo Ihr Unternehmen dabei steht, klärt eine Sicherheitsanalyse — und was eine tiefergehende Prüfung kostet, zeigt unser Artikel Was kostet ein Penetrationstest?
Fazit
Ein gehackter Server ist kein Weltuntergang — wenn die erste Stunde sitzt: Netz trennen statt ausschalten, Hilfe holen, Zugänge sperren, dokumentieren, Meldefristen einhalten. Teuer wird es durch Panik-Entscheidungen, zerstörte Spuren und verschwiegene Vorfälle. Und am Ende gilt: Die beste Reaktion auf einen Hack ist die Vorbereitung davor — ein getestetes Offline-Backup und ein Notfallplan auf einer Seite Papier schlagen jede noch so hektische Nachtschicht.
Häufige Fragen zum gehackten Server
Sollten wir den gehackten Server sofort herunterfahren?
Nein — trennen Sie ihn vom Netzwerk, aber lassen Sie ihn laufen. Beim Herunterfahren gehen flüchtige Spuren im Arbeitsspeicher verloren, die für die Aufklärung entscheidend sein können. Die Ausnahme ist eine gerade laufende Ransomware-Verschlüsselung: Dort zählt jede Minute, und das Trennen vom Netz hat oberste Priorität. Treffen Sie die Abwägung im Zweifel gemeinsam mit Ihrem IT-Dienstleister am Telefon.
Sollten wir bei Ransomware das Lösegeld zahlen?
BSI und Polizei raten davon ab — aus guten Gründen: Es gibt keine Garantie auf funktionierende Entschlüsselung, die Zahlung markiert Sie als lohnendes Ziel für den nächsten Angriff, und je nach Empfänger kann sie sogar rechtlich problematisch sein. Mit sauberen Offline-Backups ist die Zahlung schlicht unnötig. Entscheiden Sie so etwas nie allein und unter Zeitdruck, sondern mit Forensikern, Versicherung und gegebenenfalls Anwalt.
Müssen wir den Vorfall offiziell melden?
In vielen Fällen ja. Sind personenbezogene Daten betroffen, verlangt die DSGVO eine Meldung an die Datenschutz-Aufsichtsbehörde innerhalb von 72 Stunden. Unternehmen, die unter NIS2 fallen, müssen erhebliche Vorfälle sogar binnen 24 Stunden erstmelden. Dazu kommen vertragliche Pflichten gegenüber Kunden und die Fristen Ihrer Cyber-Versicherung. Eine Strafanzeige bei der Zentralen Ansprechstelle Cybercrime (ZAC) Ihres Bundeslands ist zusätzlich sinnvoll.
Woran erkennen wir überhaupt, dass der Server gehackt wurde?
Typische Zeichen sind ungewöhnliche Auslastung oder ausgehender Datenverkehr zu seltsamen Zeiten, unbekannte Benutzerkonten oder Prozesse, ein plötzlich deaktivierter Virenschutz, fehlgeschlagene Login-Wellen, umbenannte oder verschlüsselte Dateien — oder Hinweise von außen: Kunden erhalten Spam von Ihrer Domain, Google warnt vor Ihrer Website. Jedes dieser Signale verdient eine sofortige Prüfung, nicht erst am Monatsende.
Wie lange dauert es, bis wir wieder arbeitsfähig sind?
Das hängt fast vollständig an der Qualität Ihrer Backups und Ihrer Vorbereitung. Mit aktuellen, getesteten Offline-Backups und einem geübten Plan sind Kernsysteme oft in Stunden bis wenigen Tagen wieder da. Ohne verlässliche Backups — oder wenn die Sicherungen mitverschlüsselt wurden — reden wir über Wochen. Genau deshalb ist die Backup-Strategie der wichtigste einzelne Baustein der Vorsorge.
 CODE-LEIN GmbH


