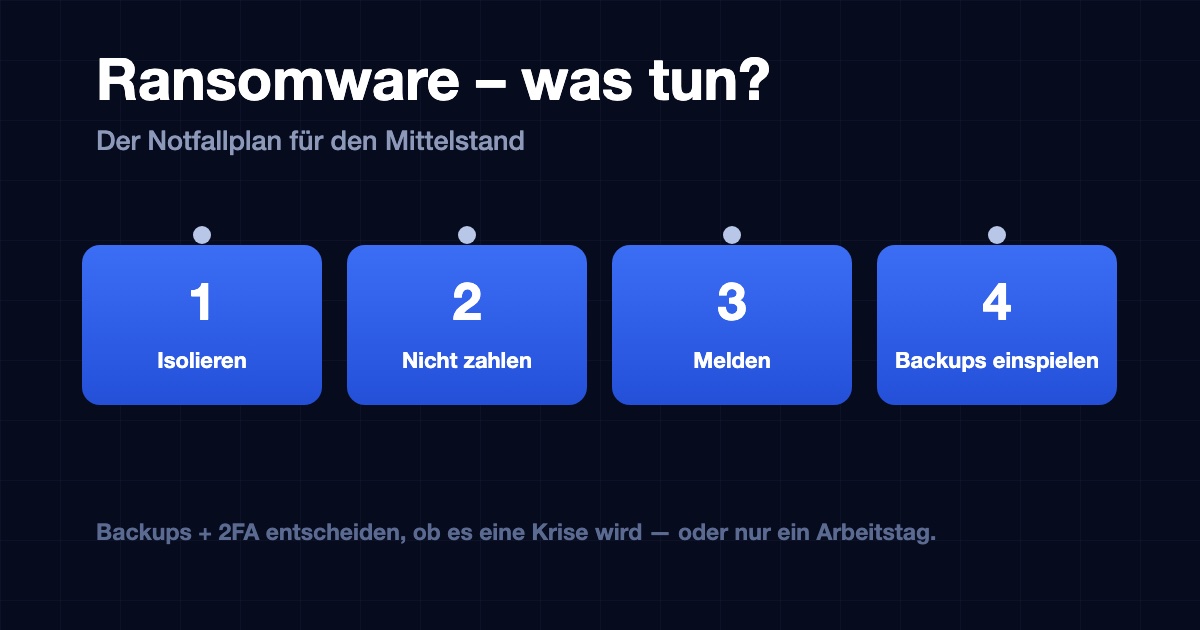
Woran Sie einen Ransomware-Angriff erkennen
Manchmal ist es unübersehbar: ein Erpresserschreiben auf jedem Bildschirm. Oft beginnt es leiser — Dateien bekommen fremde Endungen und lassen sich nicht mehr öffnen, Server werden quälend langsam, der Virenschutz ist plötzlich deaktiviert, Schattenkopien und Backup-Jobs verschwinden. Spätestens bei einem dieser Zeichen gilt: Es zählt nicht mehr, ob es ein Angriff ist, sondern wie schnell Sie reagieren. Ransomware verschlüsselt weiter, solange sie läuft — jede Minute kostet Daten.
Die ersten 30 Minuten: Ausbreitung stoppen
- Betroffene Systeme vom Netz nehmen: Netzwerkkabel ziehen, WLAN deaktivieren, bei Cloud-Systemen über die Verwaltungskonsole isolieren. Läuft die Verschlüsselung sichtbar noch, hat das Trennen absolute Priorität — notfalls auch das ganze Segment.
- Backups sofort schützen: Backup-Server und NAS vom Netz trennen, externe Platten abziehen, Cloud-Backup-Zugänge sperren. Angreifer suchen gezielt nach Sicherungen — was sie erreichen, verschlüsseln oder löschen sie zuerst.
- Nichts löschen, nichts neu aufsetzen: Das Erpresserschreiben fotografieren, verschlüsselte Beispieldateien aufheben, Systeme nicht formatieren. Ohne Spuren keine Ursachenklärung — und ohne Ursachenklärung kommt der Angreifer denselben Weg wieder.
- Hilfe holen und sauber kommunizieren: IT-Dienstleister oder Forensiker anrufen — über Telefon oder private Geräte, nicht über die möglicherweise mitgelesene Firmen-Infrastruktur.
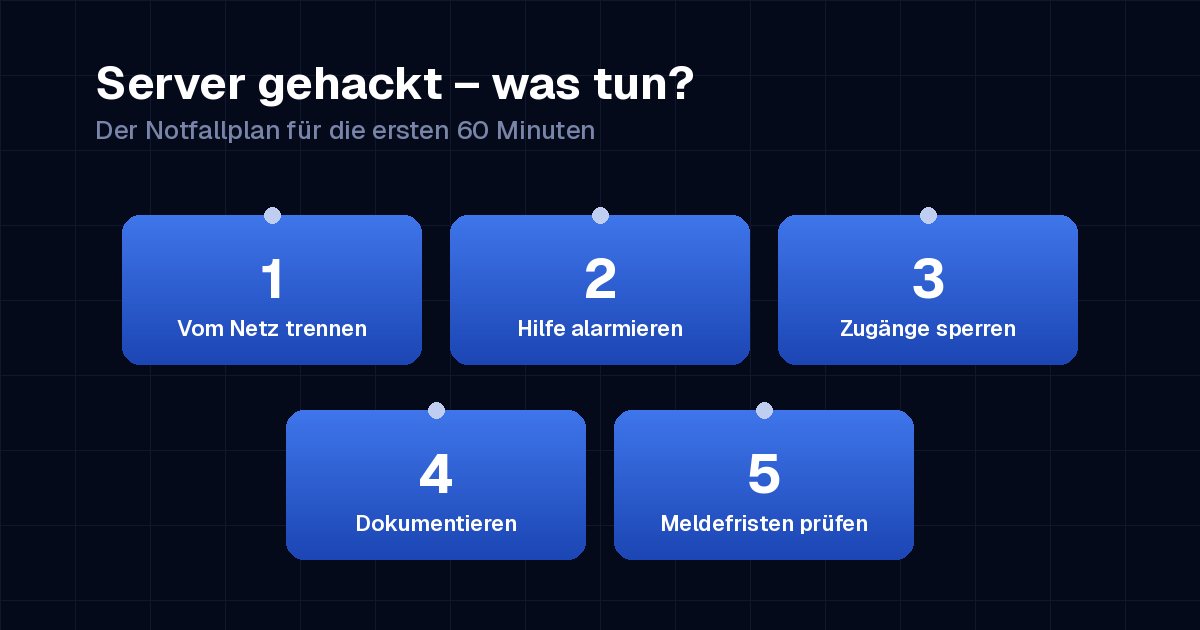
Der komplette Fahrplan für die erste Stunde — inklusive Zugänge sperren, Dokumentation und Kommunikationsregeln — steht in unserem Leitfaden Server gehackt: was tun?; er gilt bei Ransomware unverändert.
Lösegeld zahlen oder nicht?
BSI und Polizei raten von der Zahlung ab — und die Praxis gibt ihnen recht. Bevor überhaupt über Zahlung nachgedacht wird, gehören drei Fragen auf den Tisch:
| Frage | Warum sie entscheidend ist |
|---|---|
| Haben wir saubere Backups? | Mit einer getesteten Offline-Sicherung ist die Zahlung schlicht unnötig — der Wiederanlauf ist Arbeit, aber planbar. |
| Gibt es einen kostenlosen Decryptor? | Das Europol-Projekt No More Ransom identifiziert die Ransomware-Familie und bietet für viele ältere Varianten kostenlose Entschlüsselungs-Tools. |
| Was sagt die Gegenseite der Rechnung? | Keine Entschlüsselungs-Garantie, Markierung als zahlungswilliges Ziel, mögliche Sanktionsverstöße — und die Daten sind trotzdem schon kopiert. |
Wenn es doch ernsthaft erwogen wird — etwa weil Backups fehlen und die Existenz auf dem Spiel steht — dann nie allein: Forensiker, Cyber-Versicherung und Anwalt gehören an den Tisch, bevor irgendjemand mit Erpressern kommuniziert.
Melden und anzeigen: die Fristen laufen
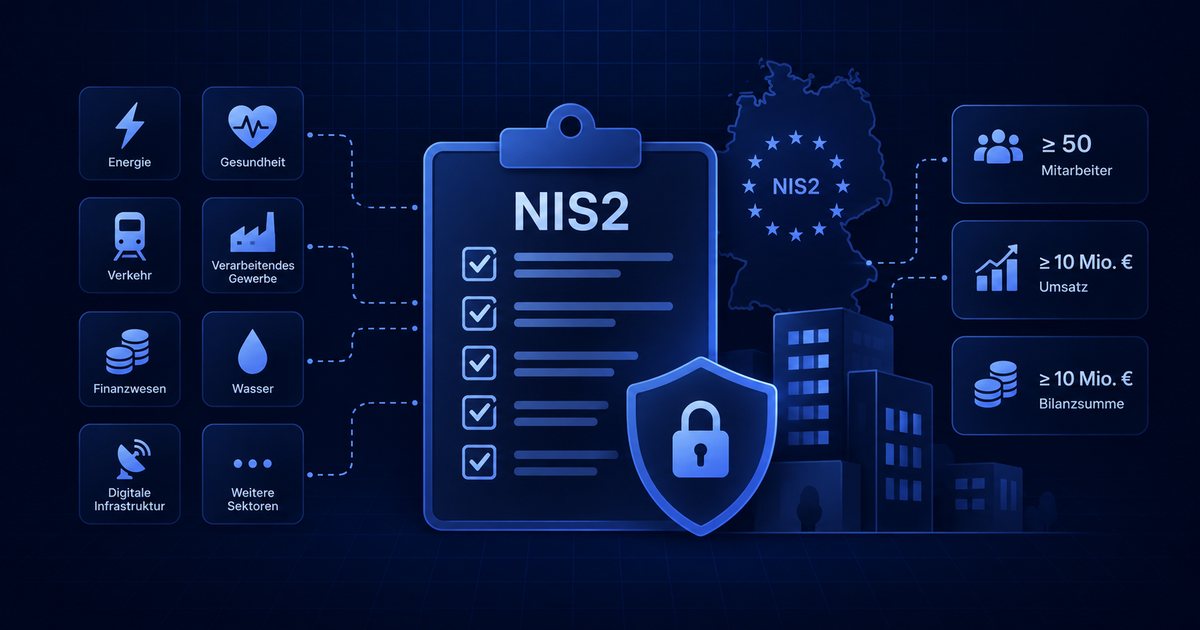
Moderne Ransomware-Gruppen kopieren Daten, bevor sie verschlüsseln („doppelte Erpressung"). Deshalb gilt: Auch wenn Sie alles aus Backups wiederherstellen können, ist der Vorfall fast immer eine meldepflichtige Datenpanne — 72 Stunden ab Kenntnis an die Datenschutz-Aufsichtsbehörde, für NIS2-regulierte Unternehmen zusätzlich 24 Stunden für die Erstmeldung ans BSI. Ob Ihr Unternehmen dazugehört, klärt unsere Übersicht NIS2: Wer ist betroffen? Dazu kommen die Cyber-Versicherung (Fristen laut Police) und die Strafanzeige bei der Zentralen Ansprechstelle Cybercrime (ZAC) Ihres Bundeslands — sie berät Unternehmen kostenlos und behandelt Vorfälle diskret.
Wiederherstellung: in dieser Reihenfolge
Der Reflex „schnell alles zurückspielen" richtet regelmäßig den zweiten Schaden an. Die bewährte Reihenfolge: Erst das Einfallstor finden — meist eine Phishing-Mail, ein ungepatchter Fernzugang oder ein gekapertes Konto ohne Zwei-Faktor-Authentifizierung. Dann sauber neu aufsetzen: kompromittierten Systemen ist nicht mehr zu trauen, Betriebssystem frisch installieren statt „bereinigen". Backups vor dem Einspielen prüfen — die Angreifer waren oft Wochen im Netz, auch Sicherungen können infiziert sein. Zum Schluss alle Passwörter erneuern, Zwei-Faktor-Authentifizierung erzwingen und die Umgebung in den ersten Wochen engmaschig überwachen: Wiederholungsangriffe auf frisch wiederhergestellte Systeme sind die Regel, nicht die Ausnahme.
Vorsorge: fünf Maßnahmen mit dem größten Hebel
- Backups nach der 3-2-1-Regel: drei Kopien, zwei Medientypen, eine Kopie offline oder unveränderbar (immutable) — und die Wiederherstellung regelmäßig testen, nicht nur das Sichern.
- Zwei-Faktor-Authentifizierung überall dort, wo es von außen reingeht: VPN, E-Mail, Fernwartung, Admin-Konten. Der Großteil der Angriffe scheitert schon hieran.
- Updates mit Priorität auf alles öffentlich Erreichbare: Firewalls, VPN-Gateways, Exchange & Co. — genau dort setzen automatisierte Angriffe zuerst an.
- Mitarbeiter trainieren: Phishing bleibt Einfallstor Nummer eins. Ein kurzes Training plus klare Melde-Kultur („lieber einmal zu viel fragen") wirkt mehr als jedes Tool.
- Netz segmentieren und Rechte minimieren: Ein gekapertes Konto darf nicht das ganze Unternehmen öffnen. Admin-Rechte nur, wo sie gebraucht werden.
Wie belastbar das eigene Setup wirklich ist, zeigt am ehesten ein kontrollierter Angriff durch Profis — was der kostet und wie er abläuft: Was kostet ein Penetrationstest? Für den Gesamtblick auf Backups, Zugänge und Notfallplan: IT-Sicherheit von CODE-LEIN.
Fazit
Ransomware ist kein Blitzschlag, sondern ein Geschäftsmodell — und es funktioniert nur bei Unvorbereiteten. Im Ernstfall entscheidet die Reihenfolge: isolieren, Backups schützen, Spuren sichern, Fristen wahren, erst dann wiederherstellen. Und davor entscheidet die Vorsorge: Eine getestete Offline-Sicherung plus Zwei-Faktor-Authentifizierung verwandelt die Droh-Nachricht auf dem Bildschirm von einer Existenzfrage in einen anstrengenden, aber planbaren Arbeitsvorfall.
Häufige Fragen zu Ransomware
Sollten wir das Lösegeld einfach zahlen, um schnell weiterarbeiten zu können?
Nicht als erste Reaktion — und nie allein unter Zeitdruck. Es gibt keine Garantie auf funktionierende Entschlüsselung, die Zahlung finanziert die nächste Angriffswelle und markiert Sie als zahlungswilliges Ziel. Zudem drohen bei Empfängern unter Sanktionen rechtliche Probleme. Mit geprüften Offline-Backups ist die Zahlung meist unnötig. Falls es keine Backups gibt, gehört die Entscheidung in eine Runde aus Forensikern, Cyber-Versicherung und Anwalt.
Gibt es kostenlose Entschlüsselungs-Tools für Ransomware?
Für etliche ältere Ransomware-Familien ja. Das Projekt „No More Ransom" von Europol und IT-Sicherheitsfirmen sammelt kostenlose Decryptor-Tools und erkennt anhand einer verschlüsselten Beispieldatei, um welche Familie es sich handelt. Bei aktuellen, professionell betriebenen Varianten ist die Chance allerdings gering — verlassen Sie sich in der Planung deshalb nie darauf, sondern auf Backups.
Zahlt die Cyber-Versicherung bei einem Ransomware-Angriff?
Gute Policen decken Forensik, Wiederherstellung, Betriebsunterbrechung und teils auch Krisenkommunikation — aber nur, wenn Sie die Obliegenheiten einhalten: unverzügliche Meldung, dokumentierte Grundschutz-Maßnahmen wie Backups, Updates und Zwei-Faktor-Authentifizierung. Wer den Vorfall zu spät meldet oder zugesagte Schutzmaßnahmen nicht nachweisen kann, riskiert die Deckung. Die Police vor dem Ernstfall lesen, nicht danach.
Wie kommt Ransomware überhaupt ins Unternehmen?
Die drei häufigsten Wege sind Phishing-Mails mit schädlichen Anhängen oder Links, ungepatchte und von außen erreichbare Dienste (etwa VPN-Gateways oder Fernwartungszugänge) sowie gestohlene oder schwache Zugangsdaten ohne Zwei-Faktor-Authentifizierung. Oft liegen zwischen dem ersten Eindringen und der Verschlüsselung Tage bis Wochen, in denen sich die Angreifer im Netz ausbreiten und Backups suchen.
Sind die Daten nach einem Ransomware-Angriff auch gestohlen worden?
Davon sollten Sie heute ausgehen. Moderne Gruppen setzen auf doppelte Erpressung: Vor der Verschlüsselung kopieren sie Daten und drohen mit deren Veröffentlichung, falls nicht gezahlt wird. Deshalb bleibt die DSGVO-Meldepflicht auch dann bestehen, wenn Sie alles aus Backups wiederherstellen können — die Frage „Was wurde abgezogen?" gehört in jede forensische Untersuchung.
 CODE-LEIN GmbH


