Ein unregulierter Markt — und warum das Ihr Problem ist
Wer einen Penetrationstest beauftragen will, steht vor einem unübersichtlichen Markt: „Penetrationstester" darf sich jeder nennen, vom Einzelkämpfer mit Scanner-Abo bis zum spezialisierten Prüfteam. Entsprechend groß sind die Unterschiede — im Preis, vor allem aber im Ergebnis. Ein schwacher Test ist dabei nicht neutral, sondern gefährlich: Er liefert ein Sicherheitsgefühl, das die Realität nicht deckt. Die gute Nachricht: Mit sieben Kriterien lässt sich die Spreu zuverlässig vom Weizen trennen.
Die 7 Kriterien für die Anbieter-Auswahl
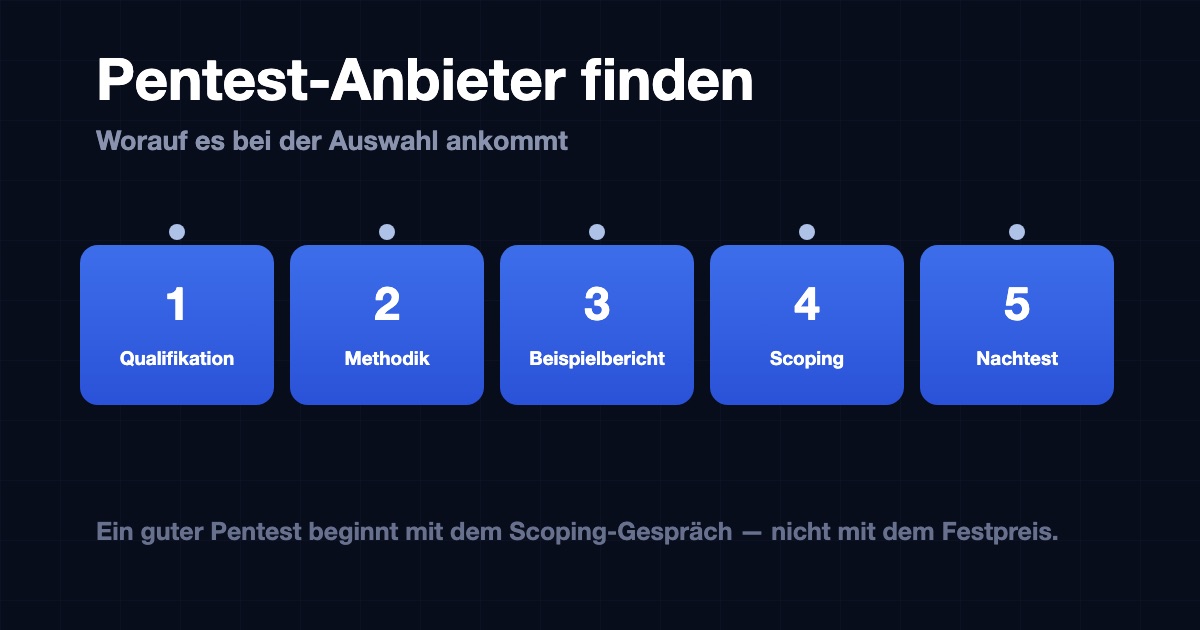
- Nachweisbare Qualifikation der Tester: Entscheidend sind praktische Zertifizierungen wie OSCP oder die BSI-Zertifizierung als IS-Penetrationstester — und zwar bei den Personen, die Ihren Test durchführen, nicht irgendwo in der Firma. Fragen Sie konkret: Wer testet, mit welchen Nachweisen?
- Anerkannte Methodik: Seriöse Anbieter arbeiten entlang etablierter Standards — dem Praxis-Leitfaden des BSI, dem OWASP Testing Guide für Webanwendungen oder PTES — statt nur Tool-Ausgaben abzuarbeiten.
- Beispielbericht vor der Beauftragung: Lassen Sie sich einen anonymisierten Musterbericht zeigen. Er muss beides können: eine verständliche Zusammenfassung für die Geschäftsführung und nachstellbare technische Details mit Risikobewertung und konkreten Behebungsempfehlungen für Ihre IT.
- Scoping-Gespräch vor dem Angebot: Ein ernsthafter Anbieter will erst verstehen, was er testet — Systeme, Schnittstellen, Nutzerrollen, Testfenster. Erst danach entsteht ein Angebot mit kalkulierten Testtagen.
- Nachtest der kritischen Funde: Der Test ist erst abgeschlossen, wenn geprüft wurde, ob die wichtigsten Lücken wirklich geschlossen sind. Klären Sie vorab, ob der Retest im Preis steckt oder was er zusätzlich kostet.
- Saubere Vertragsbasis: Schriftliche Testfreigabe mit Scope und Zeitraum, Vertraulichkeitsvereinbarung, Haftpflichtversicherung des Anbieters und ein Notfallkontakt in beide Richtungen, falls während des Tests etwas klemmt.
- Referenzen in Ihrer Größenordnung: Ein Anbieter, der sonst Konzerne prüft, ist für ein 40-Mitarbeiter-Unternehmen selten die wirtschaftlichste Wahl — und umgekehrt. Fragen Sie nach Erfahrungen mit vergleichbaren Umgebungen.
Anbieter-Typen im Vergleich
| Anbieter-Typ | Stärken | Grenzen |
|---|---|---|
| Spezialisierte Pentest-Firma | Testtiefe, eingespielte Methodik, gute Berichte | mittlere bis höhere Tagessätze, oft Vorlauf |
| Erfahrener Freelancer | flexibel, oft günstiger, direkter Draht | Qualifikation einzeln prüfen, begrenzte Kapazität, Vertretung klären |
| Großes Beratungshaus | Compliance-Erfahrung, Kapazität für Großprojekte | teuer, Pentest oft nur Nebendisziplin |
| Automatisierte Plattform | günstig, wiederholbar, gut zwischen manuellen Tests | findet nur Bekanntes — kein Ersatz für den manuellen Test |
Was die jeweiligen Varianten kosten und wie ein Angebot kalkuliert wird, haben wir separat aufgeschlüsselt: Was kostet ein Penetrationstest?
Warnsignale: Daran erkennen Sie unseriöse Angebote
- Festpreis ohne Scoping: Ein Preis ohne eine einzige Frage zu Ihren Systemen ist geraten — oder kalkuliert einen Scan statt eines Tests.
- „Pentest" für wenige hundert Euro: Dahinter steckt praktisch immer ein automatisierter Schwachstellenscan mit anderem Etikett.
- Kein Beispielbericht: Wer sein wichtigstes Arbeitsergebnis nicht zeigen mag, hat meist Gründe.
- Bericht = Tool-Export: Hunderte Seiten Scanner-Output ohne Bewertung und Priorisierung helfen niemandem weiter.
- Angstverkauf: Wer mit Drohszenarien Druck aufbaut statt Fragen zu stellen, will verkaufen, nicht prüfen.
- 100-Prozent-Versprechen: Ein Pentest ist eine Stichprobe zum Stichtag — wer „vollständige Sicherheit" verspricht, ist unseriös.
Muss der Anbieter aus der Region kommen?
In den meisten Fällen nicht: Tests auf Webanwendungen und von außen erreichbare Infrastruktur laufen heute standardmäßig remote — ob der Anbieter in Dresden, Berlin oder München sitzt, ist zweitrangig. Vor-Ort-Präsenz braucht es vor allem für interne Tests im Firmennetz, physische Zugangsprüfungen oder Social-Engineering-Szenarien. Für Unternehmen in Sachsen heißt das: Der Pool ist bundesweit, die Auswahlkriterien bleiben dieselben — und ein regionaler Partner punktet vor allem bei der Vorbereitung und der Umsetzung der Funde danach.
So läuft die Beauftragung ab
- Scoping: gemeinsames Gespräch über Systeme, Ziele, Testansatz (Black-, Grey- oder White-Box) und Testfenster
- Angebot: kalkulierte Testtage, Tagessatz, Berichtsumfang, optional Nachtest
- Freigaben: schriftliche Testerlaubnis, bei Cloud- und Hosting-Systemen die Regeln der Provider klären
- Testphase: mit festem Notfallkontakt in beide Richtungen — kritische Funde werden sofort gemeldet, nicht erst im Bericht
- Abschluss: Bericht, Nachbesprechung mit IT und Geschäftsführung, Maßnahmenplan, später der Nachtest
Noch ein ehrlicher Hinweis zur Reihenfolge: Wer noch nie systematisch auf seine IT-Sicherheit geschaut hat, startet wirtschaftlich sinnvoller mit einer Sicherheitsanalyse — sie findet die naheliegenden Lücken zum Bruchteil der Kosten. Der Pentest ist die Königsdisziplin danach. Und für regulierte Unternehmen ist er oft ohnehin Pflichtprogramm: NIS2: Wer ist betroffen?
Fazit
Einen guten Penetrationstest-Anbieter erkennen Sie nicht am Logo und nicht am Preis, sondern an sieben prüfbaren Punkten: qualifizierte Tester, anerkannte Methodik, überzeugender Beispielbericht, echtes Scoping, Nachtest, saubere Verträge und passende Referenzen. Wer sich vor der Anfrage zehn Minuten für diese Checkliste nimmt, sortiert den Großteil des Marktes aus — und bekommt für sein Budget das, worauf es ankommt: belastbare Erkenntnisse statt eines Stempels.
Häufige Fragen zur Anbieter-Auswahl
Welche Zertifizierungen sollte ein Penetrationstester haben?
Aussagekräftig sind praktische Prüfungen, bei denen der Tester echte Systeme kompromittieren muss — allen voran die OSCP (Offensive Security Certified Professional). In Deutschland ist zusätzlich die BSI-Zertifizierung als IS-Penetrationstester ein starkes Signal, international CREST. Wichtig: Die Zertifikate gehören den Personen, nicht der Firma — fragen Sie, wer konkret testet und welche Nachweise diese Tester haben.
Was kostet ein Penetrationstest beim Anbieter?
Ein manueller Penetrationstest kostet in Deutschland typischerweise 4.000 bis 30.000 Euro — kalkuliert aus Testtagen mal Tagessatz (1.200 bis 1.800 Euro). Ein fokussierter Web-App-Test liegt bei 4.000 bis 12.000 Euro, Infrastruktur bei 8.000 bis 25.000 Euro. Angebote deutlich unter 2.000 Euro sind fast immer automatisierte Scans mit Pentest-Etikett.
Wie oft sollten wir einen Penetrationstest durchführen lassen?
Als Faustregel: einmal jährlich sowie nach größeren Änderungen — neue Anwendung, Migration, Umbau der Infrastruktur. Regulierte Unternehmen (etwa unter NIS2 oder ISO 27001) haben oft konkrete Prüfzyklen. Zwischen den Tests halten automatisierte Schwachstellenscans das Bild aktuell; sie ersetzen den manuellen Test aber nicht.
Muss der Penetrationstest-Anbieter aus unserer Region kommen?
Meist nicht. Externe Tests auf Webanwendungen und Infrastruktur laufen heute standardmäßig remote — der Anbieter kann in Dresden, Hamburg oder München sitzen. Vor-Ort-Präsenz braucht es vor allem für interne Tests im Firmennetz, Prüfungen physischer Zugänge oder Social-Engineering-Szenarien. Wichtiger als die Postleitzahl sind Qualifikation, Methodik und Berichtsqualität.
Darf ein Penetrationstest einfach so durchgeführt werden?
Nein. Ein Pentest ist rechtlich nur mit ausdrücklicher, schriftlicher Beauftragung des Systeminhabers zulässig — ohne sie wäre er strafbar. Deshalb gehört in jeden Vertrag eine klare Freigabe (Permission to Attack) mit Scope und Testzeitraum. Liegen Systeme bei Dritten (Cloud-Provider, Hoster), müssen deren Regeln beachtet und gegebenenfalls Freigaben eingeholt werden — ein seriöser Anbieter klärt das von sich aus.
 CODE-LEIN GmbH


